Entradas

OSI.. Te equivocas, lo siento.. Desinfectando la mákina de Reveton.N Malware ( a.k.a Virus de la Policía)

Imagen
Acabo de leer a mi amigo  @ BTshell1  y gracias a el, que "ha tirado "de OSI veo que lo que la Oficina de Seguridad del Internauta , en su How To? para eliminar este virus no está muy acertado .. o mejor dicho no está actualizado. Esta entrada va a ser muy corta, pero es necesaria porque si mi amigo ha tomado como referencia a OSI   COMO GUÍA DE DESINFECCIÓN DE ESTE RANSONWARE".. aquí va a tener infectada la mákina hasta el último mono.                                                Ya sabéis todos que es este virus llamado Reventon.N .. bonito nombre eh? Mejor Consulta para saber todo sobre este virus en la   Enciclopedia Microsoft  para ver capturas de pantalla y algunos detalles al respecto muy interesantes. Es interesante ver que  la mayoría de las instrucciones de eliminación que he visto en Google , todas "tiran...

PREMIOS "LIEBSTER AWARD" .. GRACIAS A TODOS !!!

Imagen
Bueno, a quien no le siente bien que le den un premio ? La verdad que como nunca gano nada, esto me hace mucha ilusión, de hecho formar parte uno de los blogs premiados con este premio, es un honor . De hecho, estar en este club es algo que me gusta , y la inicativa, me apasiona !!! Sacas tiempo de donde puedes, sin esperar a cambio nada, solo por el placer de escribir cosas de seguridad, ya sea oensiva, defensiva, o expresar cualquier opinión libremente. Este blog, como habréis observado atiende muy poco a formas bonitas y diseño .. Participo en cinco en total, 1 propio y el resto fomando parte o colaborando .. Unido a trabajo, investigación y vivir.. No doy para más .. pero prometo que algún día de estos me pararé para ponerlo "más bonito". ¿Qué es un Liebster Award”? El premio Liebster se concede a los blogs pequeños ya que los grandes no necesitan ayuda, son Grandes ..por lo tanto, si nos apoyamos entre los pequeños ayudamos de una manera fácil a darnos a co...

RootedCON 2013 .. Mi Humilde Opinión Final... And the Winner is..

Imagen
Juan A. Calles y Pablo González - Metasploit & Flu-AD: Avoiding AVs with Payloads/DLLs Injection Por la ALTRUISTA MOTIVACIÓN,   X1RedMásSegura, POR LA MANERA DE HACERLO, POR A QUIEN VA DIRIGIDO, POR EL INCREIBLE DESARROLLO TÉCNICO QUE TIENE, POR EL TRABAJO Y ESFUERZO EMPLEADO EN ELLOS ,  para mi, la ponencia que este año es la mejor es sin duda la de estos dos S U P E R G R A N D E S. "Chavales" NO TENEIS PRECIO Y CON ESTO, EL CIELO, LO TENEIS GANADO, ESO ESTÁ CLARO .. NUNCA ALGO CONSIDERADO CONSUETUDINARIAMENTE COMO "MALO" FUE TAN ENORMEMENTE BUENO, GENIAL Y CON UN FIN SOCIAL DE MAGNITUDES I N C A L C U L A B L E S En 2011, el equipo de Flu Project desarrolló Flu-AD, un software de tipo caballo de troya que comenzó a ser utilizado por cuerpos policiales de diversos países de América Latina para monitorizar los movimientos de cibergroomers investigados por casos de acoso a menores de edad por Internet.  Dicha herramienta ha sido desarrollada ...

RootedCon 2013 Mi Humilde Opinión Parte III

Imagen
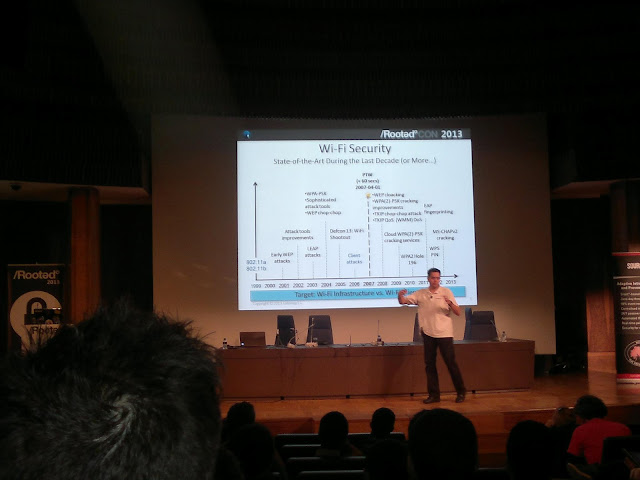
Raúl Siles - Wi-Fi: Why iOS (Android and others) Fail inexplicably? A las personas se las aplaude al final no? A "Siles" le aplaudimos NADA MÁS ENTRAR y pr supuesto al salir. Nada más que decir..!!! Sebastián Guerrero - Ke ase Android? Es otra de las personas que, desde que le vi por primera pensé que era de "obligado cumplimiento" seguirle. Este chico le pone una PASIÓN a loque hace que nada más salir de la charla te entreban ganas de lo que te entraban ganas con un Android ... es que te lo transmite cuando expone !!! Hizo que ocultar malware dentro de Android para infectar un terminal desde el desconocimiento del usuario utilizando como soporte vulnerabilidades que afectan a todos los terminales en sus diferentes versiones de Android y conectando entre sí ambas partes fuera para el un juego de niños alcanzable a todos. Me llama la atención poderosamente como expone, la seguridad con la que lo hace pese a su juventud, MUY BIEN estructurado, m...

ACLARANDO EL LÍO DE PAY-PAL .. Ya que nadie conoce la realidad

Imagen
Viendo que lo único que salen son noticias de que a un "security researcher " de 17 años no le pagan por de menor de edad el XSS pero nadie aporta ningún tipo de prueba, ni NADA ..pues me toca a mi  Al security Researcher no le pagan porque: -Como PAY-PAL le ha dicho en un email y al chaval amablemente a puesto en la lista de correo, ya existe un "security researcher" que ha reportado antes el fallo.   De hecho lo reporté el día 10  y como le dice Pay-Pal en el email, es justo que le demos al primer "researcher" lo "suyo". 2-El tema de la edad. Como prueba de ello pongo este pequeño fragmento del EMAIL , que es el lo que el chaval, repito muy amablemente, ha mostrado a todos para no quedarse con el mérito de nadie . Algo que no hacen los medios de comunicación y que hacen que me vea obligado a TENER QUE ESCRIBIR ESTO.. pero bueno JUST LIVE. Espero no tener NUNCA que dar ninguna explicación sobre esto. Corto Y CIERRO           ...

RootedCON 2013 .. Mi Humilde Opinión Segunda Parte

Imagen
Bueno pues voy a continuar con lo empezado.. Jesús Olmos - ChromeHack, a html5/chrome webhack tool                                     SÍ, se ve mal, lo siento, pero no tengo otra ;) Presentación en exclusiva para RootedCON de una extensión para el navegador Chrome que lo transformará en un navegador de ataque, consiguiendo altas velocidades de ataque sin hacer caer el web-server puesto que se adapta a el. Permite estadísticas de ataque, es multiproceso y multi thread con un bus de comunicación interno entre los componentes, muy ergonómico y sencillo de usar.  Fuzzea, craquea, ejecuta los eventos javascript, audit pasivo mientras navegas, IA de aprendizaje, tanteador de paramestros, logger, notificador de inicio/fin, gestor de wordlists y simbiosis con apps externas. .. Tela marinera !!!!!! pero TELA!! Sabéis esa sensación de cuando ves algo y dices: J O D E R, madre de Di...

RootedCON 2013 .. Mi Humilde Opinión Primera Parte

Imagen
Antes de nada, ENHORABUENA a la organización de RootedCon porque cada año es mejor..  Pero esto no es un "peloteo" ( ni historias, no me vendo, soy independiente) es la VERDAD.  Han logrado que sea ( en mi caso) punto de encuentro INELUDIBLE para volver a ver a amigos, a gente que no había visto jamás y conocí en la primera Rooted,hacer nuevos amigos y por supuesto APRENDER riéndome en la mayoría de los casos.. es decir divirtiéndome. No es acaso este el fin que siempre buscamos? "For fun and profit" .. Y como es "For Fun and Profit" garantizado 100% se que MUCHOS que me estais leyendo que todavía no habéis podido ir por diferentes cuestiones ya sea que se petó el tema de las entradas en dos días( ya dijeron que el año que viene entraremos más ... :P ) , por tiempo, o porque no os atrevéis porque vais a venir solos ... OLVÍDATE de miedos, da el paso y vente a Madrid el año que viene . .  Si quieres conocer hackers, que coño haces que no v...